


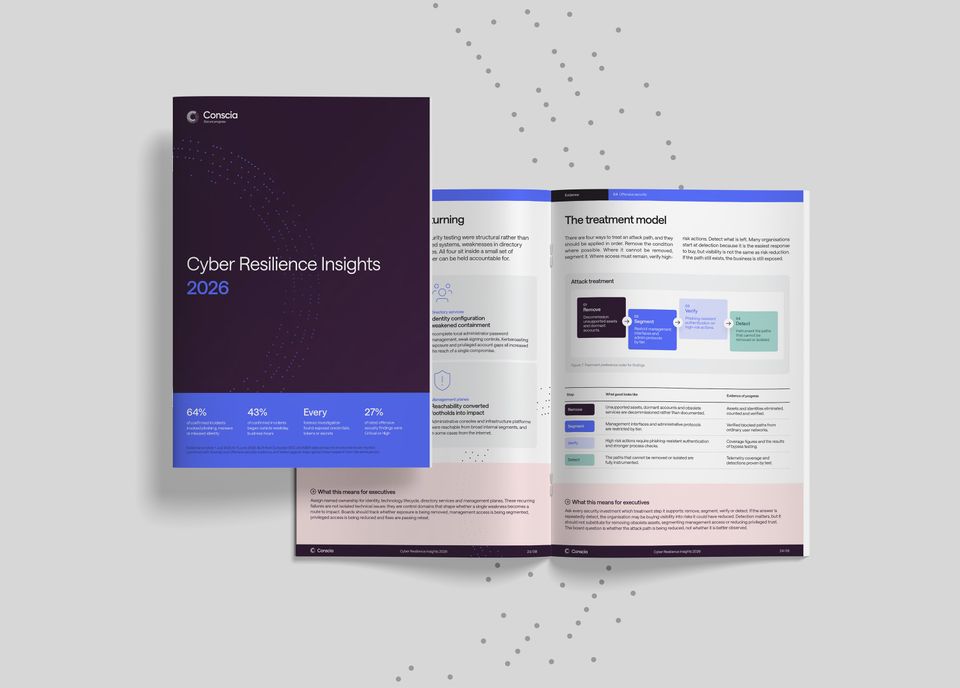
Nye indsigter fra Conscias europæiske sikkerhedsarbejde viser, hvordan lækkede loginoplysninger, begrænset indsigt i it-miljøet og forsinket respons påvirker cyberrisikoen.
Rapporten bygger på data og erfaringer fra Conscias europæiske SOC- og Managed Detection & Response-aktiviteter. I rapportperioden gennemførte disse teams 260.943 undersøgelser og inddæmmede 1.266 bekræftede sikkerhedshændelser. Sammen med digital efterforskning, offensive security-tests og international trusselsforskning danner resultaterne grundlag for seks konkrete beslutninger, der kan hjælpe virksomhedsledere med at styrke deres cyberrobusthed. Rapporten ser også på, hvordan AI ifølge generel forskning øger hastigheden og omfanget af kendte angreb, mens de grundlæggende udfordringer, som Conscia ser i sit sikkerhedsarbejde, er de samme.
Resultaterne viser, at trusselsaktører sjældent behøver helt nye metoder for at lykkes. Alvorlige hændelser opstår, når kendte svagheder spiller sammen: kompromitterede loginoplysninger, for stor tillid mellem systemer, manglende indsigt i it-miljøet og forsinkelser, før der gives mandat til at handle.
Blandt rapportens hovedpointer er:
- 64 % af de bekræftede hændelser involverede phishing, malware eller misbrug af identiteter.
- 43 % af de bekræftede hændelser begyndte uden for normal arbejdstid på hverdage.
- I samtlige gennemgåede sager med digital efterforskning blev der fundet eksponerede loginoplysninger, tokens eller secrets.
- 27 % af de risikovurderede fund fra offensive security-tests blev klassificeret som kritiske eller med høj alvorlighedsgrad.
»Bredere forskning viser, at AI gør cyberangreb hurtigere og lettere at skalere. Men det ændrer ikke på det grundlæggende i cyberrobusthed. Gennem vores arbejde med managed services og cybersikkerhed på tværs af Europa ser vi i praksis, hvor virksomheder er mest udsatte. Sammen med vores lokale ekspertise gør det os i stand til at vise virksomhedsledere, hvor de kan gøre den største forskel. Hvis virksomheder får styr på fundamentet, står de bedre til at forebygge angreb, reagere hurtigt og komme videre efter en hændelse,« siger Lars Fæste, Group CEO i Conscia.
Fra hurtig detektering til hurtig handling
49 % af de bekræftede hændelser blev detekteret og rapporteret på under 20 minutter, heraf 30 % på under 15 minutter. Men 43 % begyndte uden for normal arbejdstid på hverdage. Hurtig detektering skal derfor følges af et klart mandat til at handle, uanset hvornår en hændelse opstår.
Rapporten anbefaler, at virksomheder på forhånd aftaler, hvilke tiltag der må iværksættes for at inddæmme en hændelse. Det kan for eksempel være at deaktivere kompromitterede konti, tilbagekalde tokens eller isolere berørte enheder. Klare mandater gør det muligt for interne teams og managed services-partnere, herunder Conscia, at reagere uden unødige forsinkelser.
På baggrund af resultaterne peger rapporten på seks beslutninger, som bestyrelser og direktioner kan træffe for at styrke cyberrobustheden:
- Prioritér identitetssikring, der er modstandsdygtig over for phishing, for både mennesker og maskiner.
- Sæt en målrettet indsats i gang for at udfase forældede systemer.
- Behandl systemer til gendannelse og administration som Tier Zero.
- Stil krav til sikkerheden i softwareforsyningskæden og udviklingsprocesserne.
- Giv mandat til at inddæmme hændelser uden for normal arbejdstid.
- Gør beredskabet til digital efterforskning målbart.
Disse prioriteringer bliver endnu vigtigere, når AI ifølge bredere forskning øger hastigheden og omfanget af velkendte angreb. Når virksomheder tager AI-agenter i brug, skal de også styre ikke-menneskelige identiteter med nøje afgrænset adgang, mulighed for hurtigt at tilbagekalde rettigheder og effektiv overvågning.